เซิร์ฟเวอร์ MCP ที่มุ่งเน้นการกำกับดูแลซึ่งควบคุมการเข้าถึงข้อมูลที่ละเอียดอ่อนของ AI
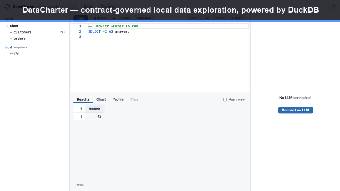
datacharter โดย Datacharter เป็นเซิร์ฟเวอร์ Model Context Protocol ที่มีการควบคุมซึ่งจำกัดการเข้าถึงข้อมูลท้องถิ่นและระยะไกลของเอเจนต์ AI เครื่องมือนี้ให้พื้นที่ทำงานแบบ SQL แก่เอเจนต์เพื่อให้พวกเขาสามารถเรียกใช้คำถามกับแหล่งข้อมูลที่รวมกันในขณะที่ยังคงจำกัดการเปิดเผยภายนอก มันเน้นการป้องกันความเป็นส่วนตัว การตรวจสอบคำถาม และการดำเนินการแบบอ่านอย่างเดียวเพื่อลดความเสี่ยงในการดำเนินงาน ตั้งใจสำหรับวิศวกรข้อมูล ทีมความปลอดภัย และนักพัฒนาที่ต้องการการโต้ตอบของ AI ที่สามารถตรวจสอบได้ซึ่งบังคับใช้ตามนโยบายกับชุดข้อมูลการผลิตและท้องถิ่น。
คุณสามารถใช้มันทำงานอะไรได้บ้าง?
เซิร์ฟเวอร์ช่วยให้โมเดลภาษาเป็นผู้ช่วยข้อมูลที่สามารถสอบถามได้ภายในสภาพแวดล้อมที่ควบคุมได้ ทำให้สามารถทำการสอบถามเชิงวิเคราะห์ การแสดงผลพื้นฐาน และการสร้างโปรไฟล์ชุดข้อมูล การสร้างโปรไฟล์ข้อมูลและการตั้งชื่อกราฟที่สร้างไว้ในตัว เปลี่ยนผลลัพธ์การสอบถามให้เป็นสรุปที่อ่านได้โดยมนุษย์ กรณีการใช้งานรวมถึงการวิเคราะห์เชิงสำรวจของข้อมูลท้องถิ่นและข้อมูลจากองค์กรที่ผสมผสานกัน และการสร้างคำตอบที่สนับสนุน SQL จากแหล่งข้อมูลที่รวมกัน โดยเครื่องมือจะผลิตผลลัพธ์การสอบถามแทนที่จะเป็นบันทึกดิบที่ไม่มีการจำกัด
ผลลัพธ์ของเครื่องมือมีความเป็นส่วนตัวและสามารถตรวจสอบได้มากน้อยเพียงใด?
การควบคุมความเป็นส่วนตัวจะถูกนำไปใช้โดยอัตโนมัติในเวลาสอบถาม โดยมีการปกปิด PII อัตโนมัติและการปิดกั้น k-anonymity ที่ระบุเป็นส่วนหนึ่งของการออกแบบ ระบบจะบันทึกกิจกรรมของตัวแทนโดยใช้บันทึกการตรวจสอบที่ไม่สามารถเปลี่ยนแปลงได้และมีการเชื่อมโยงแฮช สร้างชุดหลักฐานที่ตรวจสอบได้สำหรับแต่ละการสอบถาม Canary tripwires สามารถตั้งค่าให้แสดงสัญญาณเตือนการพยายามขโมยข้อมูลโดยไม่ได้ตั้งใจ ทำให้ทีมความปลอดภัยได้รับการแจ้งเตือนที่สามารถติดตามได้ซึ่งเชื่อมโยงกับการสอบถามของตัวแทนเฉพาะ
มันรับข้อมูลนำเข้าและการรวมกันอะไรได้บ้าง?
เซิร์ฟเวอร์รวมข้อมูลผ่าน DuckDB และรับรูปแบบไฟล์ท้องถิ่นเช่น CSV, Parquet, JSON, Excel, และ SQLite รวมถึงการเชื่อมต่อกับคลังข้อมูลระยะไกลรวมถึง Postgres, MySQL, SQL Server, Snowflake, BigQuery, Iceberg, และ Delta Lake เส้นทางการติดตั้งรวมถึงแพ็คเกจ Python (pip/uvx) และ Homebrew และมีการสร้างเดสก์ท็อปแบบสแตนด์อโลนในเวอร์ชันเบต้า มันเปิดเผยส่วนติดต่อเซิร์ฟเวอร์ MCP สำหรับโฮสต์ที่เข้ากันได้ในการเรียก
มันมีความเหมาะสมในการนำไปใช้และเข้ากับกระบวนการทำงานที่มีอยู่หรือไม่?
การจัดการข้อมูลถูกออกแบบให้เป็นแบบท้องถิ่นก่อน: เซิร์ฟเวอร์จะผูกพันตามค่าเริ่มต้นและไม่รายงานข้อมูลการตรวจสอบ ซึ่งช่วยให้การสอบถามอยู่ในสถานที่ การดำเนินการเป็นแบบอ่านอย่างเดียวตามโครงสร้าง ป้องกันการเขียนข้อมูลโดยไม่ได้ตั้งใจไปยังแหล่งข้อมูล นักพัฒนาจะจัดเตรียมเวิร์กโฟลว์คำสั่ง (เช่น การใช้ uvx เพื่อเริ่มต้นพื้นที่ทำงาน) และการรวมกับลูกค้าที่เข้ากันได้กับ MCP เพื่อให้ทีมสามารถเพิ่มเซิร์ฟเวอร์เข้าไปในเครื่องมือของตัวแทนได้โดยไม่ต้องเปลี่ยนฐานข้อมูลการผลิต
เหมาะที่สุดสำหรับทีมที่ต้องการการสอบถามตัวแทนที่สามารถตรวจสอบได้และขับเคลื่อนด้วยนโยบาย
เครื่องมือนี้เป็นทางเลือกที่เหมาะสมสำหรับทีมที่มีความตระหนักด้านความปลอดภัยซึ่งต้องการการเข้าถึงตัวแทนที่ถูกจำกัดโดยนโยบายที่บังคับใช้; การออกแบบที่เน้นในท้องถิ่นและแพ็คหลักฐานช่วยให้บรรลุเป้าหมายการปฏิบัติตามกฎระเบียบ วางแผนสำหรับระยะการกำหนดค่า เพราะการรับประกันที่มีความหมายขึ้นอยู่กับสัญญาที่เขียนอย่างรอบคอบและกฎ canary ใน charter.yaml คาดว่าจะต้องมีการตรวจสอบจากมนุษย์ในกระบวนการสำหรับการตัดสินใจที่มีความเสี่ยงสูงซึ่งขับเคลื่อนโดยการวิเคราะห์ที่สร้างโดยตัวแทน.